Domain media-player.de kaufen?
Wir ziehen mit dem Projekt
media-player.de um.
Sind Sie am Kauf der Domain
media-player.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain media-player.de kaufen?
Was bedeutet TPM?
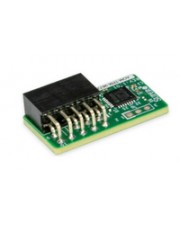
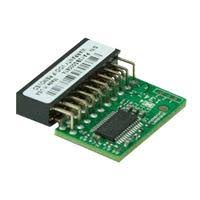
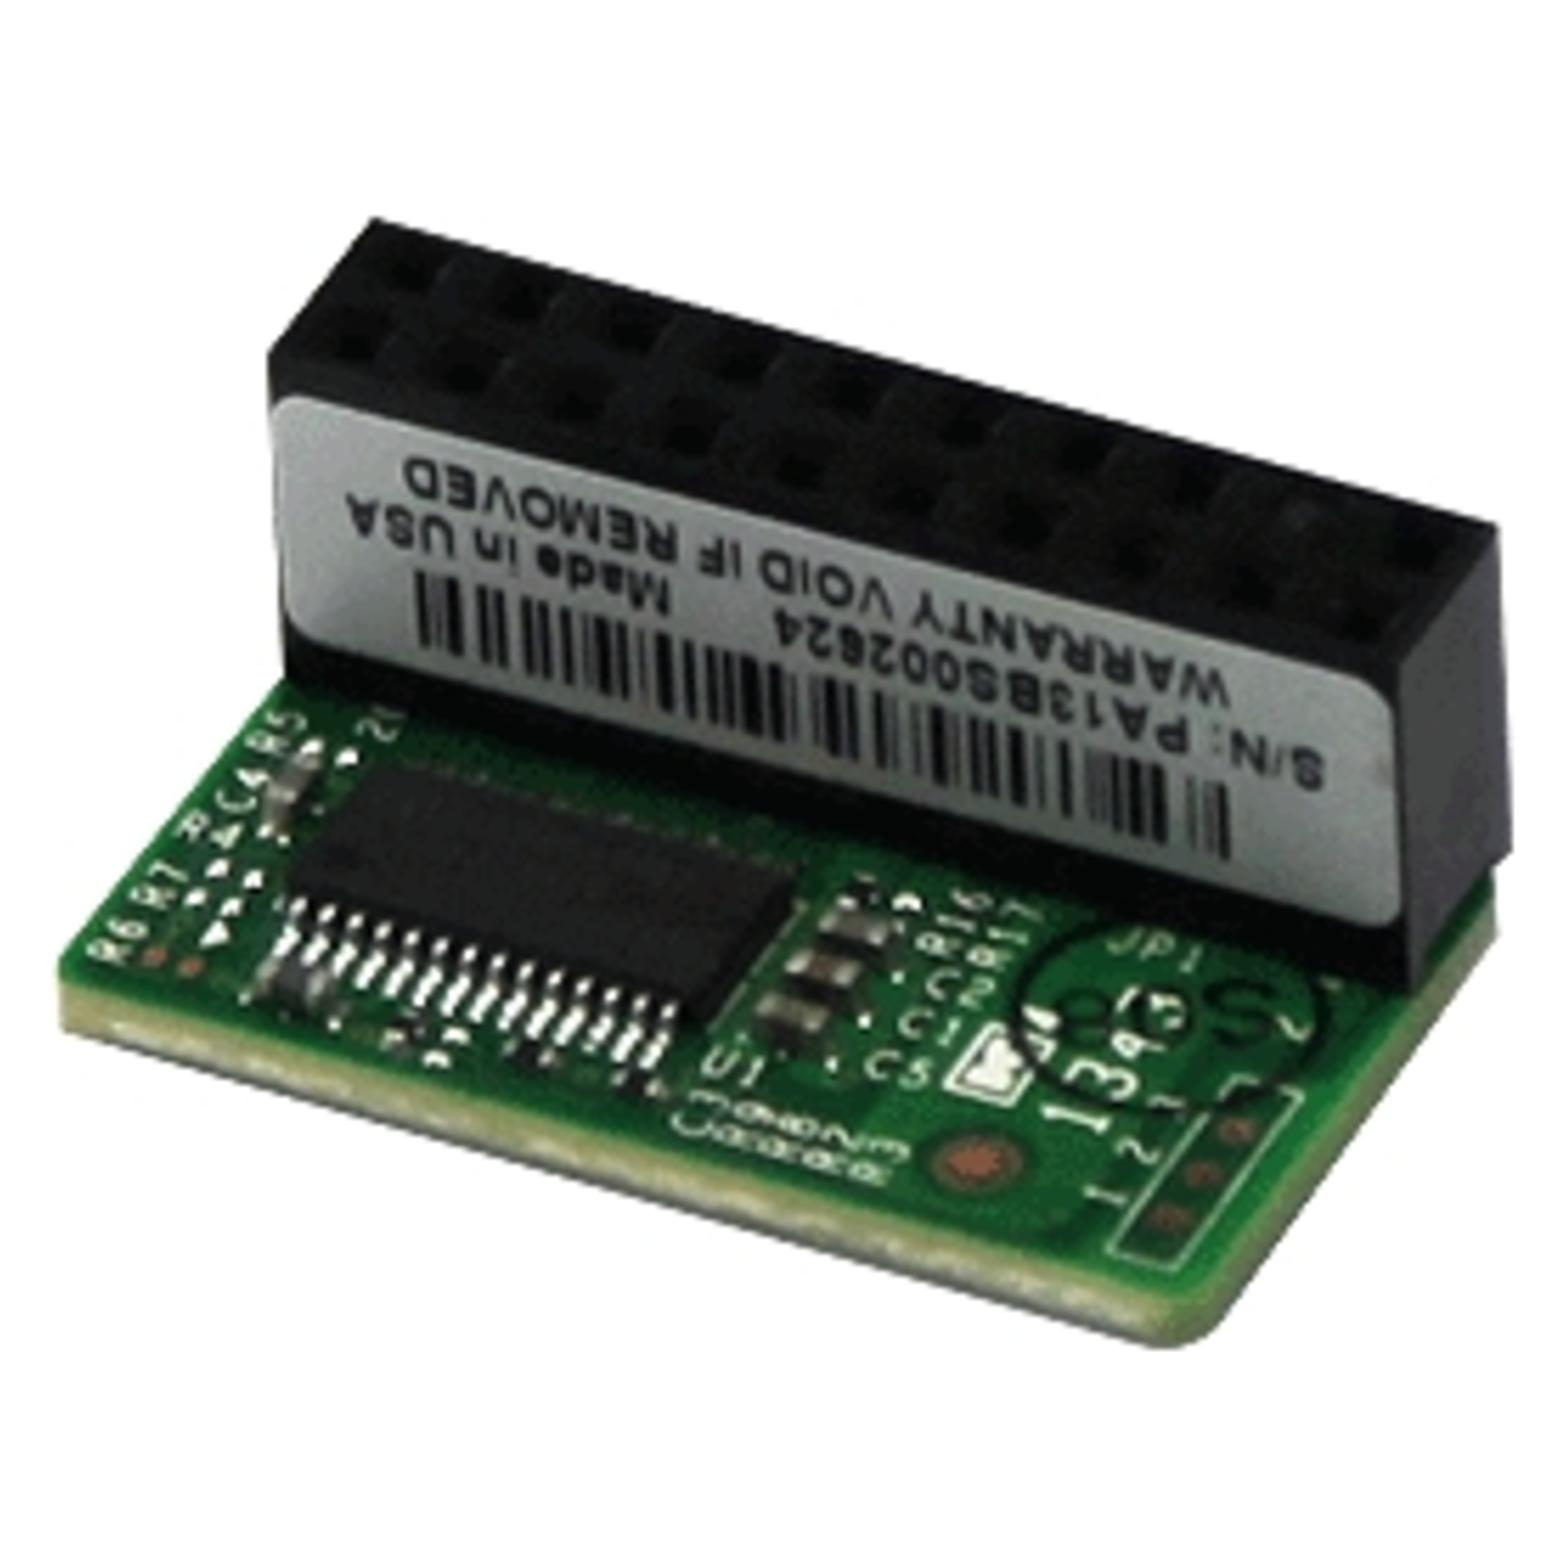
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
Ähnliche Suchbegriffe für Supermicro-AOM-TPM-9672V-TPM-2
Top-Angebote
Produkte zum Begriff Supermicro-AOM-TPM-9672V-TPM-2:
-
¡Vamos! ¡Adelante! 2. Schulbuch mit Medien 2. Lernjahr¡Vamos! ¡Adelante! 2. Schulbuch mit Medien 2. Lernjahr , Schulbuch mit Medien 2. Lernjahr , Zündschlösser > Elektro- & Zündungssensoren & -schalter , Erscheinungsjahr: 20250310, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Titel der Reihe: ¡Vamos! ¡Adelante! Ausgabe 2. Fremdsprache ab 2024##, Seitenzahl/Blattzahl: 160, Keyword: Gemeinschaftsschule; Gesamtschule; Grundschule; Gymnasium; Integrierte Sekundarschule; Oberschule; Realschule; Regelschule; Schulbücher; Sekundarschule; Spanisch 2. Fremdsprache; Stadtteilschule, Fachschema: Spanisch / Schulbuch, Bildungsmedien Fächer: Spanisch, Altersempfehlung / Lesealter: 23, Genaues Alter: ABI, Warengruppe: TB/Schulbücher, Schulform: ABI GES GRS GYM ORS RES SEK ÜBE, Bundesländer: BB BE HB HE HH MV NI NW RP SH SN ST TH, Sender’s product category: BUNDLE, Länge: 261, Breite: 195, Höhe: 8, Gewicht: 349, Produktform: Kartoniert, Genre: Schule und Lernen, Bundesländer: Brandenburg, Berlin, Bremen, Hessen, Hamburg, Mecklenburg-Vorpommern, Niedersachsen, Nordrhein-Westfalen, Rheinland-Pfalz, Schleswig-Holstein, Sachsen, Sachsen-Anhalt, Thüringen,23,25 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist der TPM 2 Bug in Valorant?
Der TPM 2 Bug in Valorant bezieht sich auf ein Problem mit dem Trusted Platform Module (TPM) 2.0, das bei einigen Spielern auftritt. Es führt dazu, dass das Spiel nicht gestartet werden kann oder abstürzt. Riot Games, der Entwickler von Valorant, arbeitet an einer Lösung für dieses Problem. In der Zwischenzeit können betroffene Spieler versuchen, ihre TPM-Firmware zu aktualisieren oder andere mögliche Lösungen auszuprobieren, die von der Community vorgeschlagen werden. **
-
Wie kann ich TPM unter Windows 2 aktivieren?
Um TPM (Trusted Platform Module) unter Windows 10 zu aktivieren, müssen Sie zuerst das BIOS oder UEFI Ihres Computers öffnen und sicherstellen, dass TPM aktiviert ist. Anschließend können Sie in den Windows-Einstellungen unter "Update und Sicherheit" zu "Gerätesicherheit" navigieren und dort TPM aktivieren. Beachten Sie, dass nicht alle Computer TPM unterstützen, daher sollten Sie vorher überprüfen, ob Ihr Gerät TPM-fähig ist. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
Unterstützt das TPM 2.0?
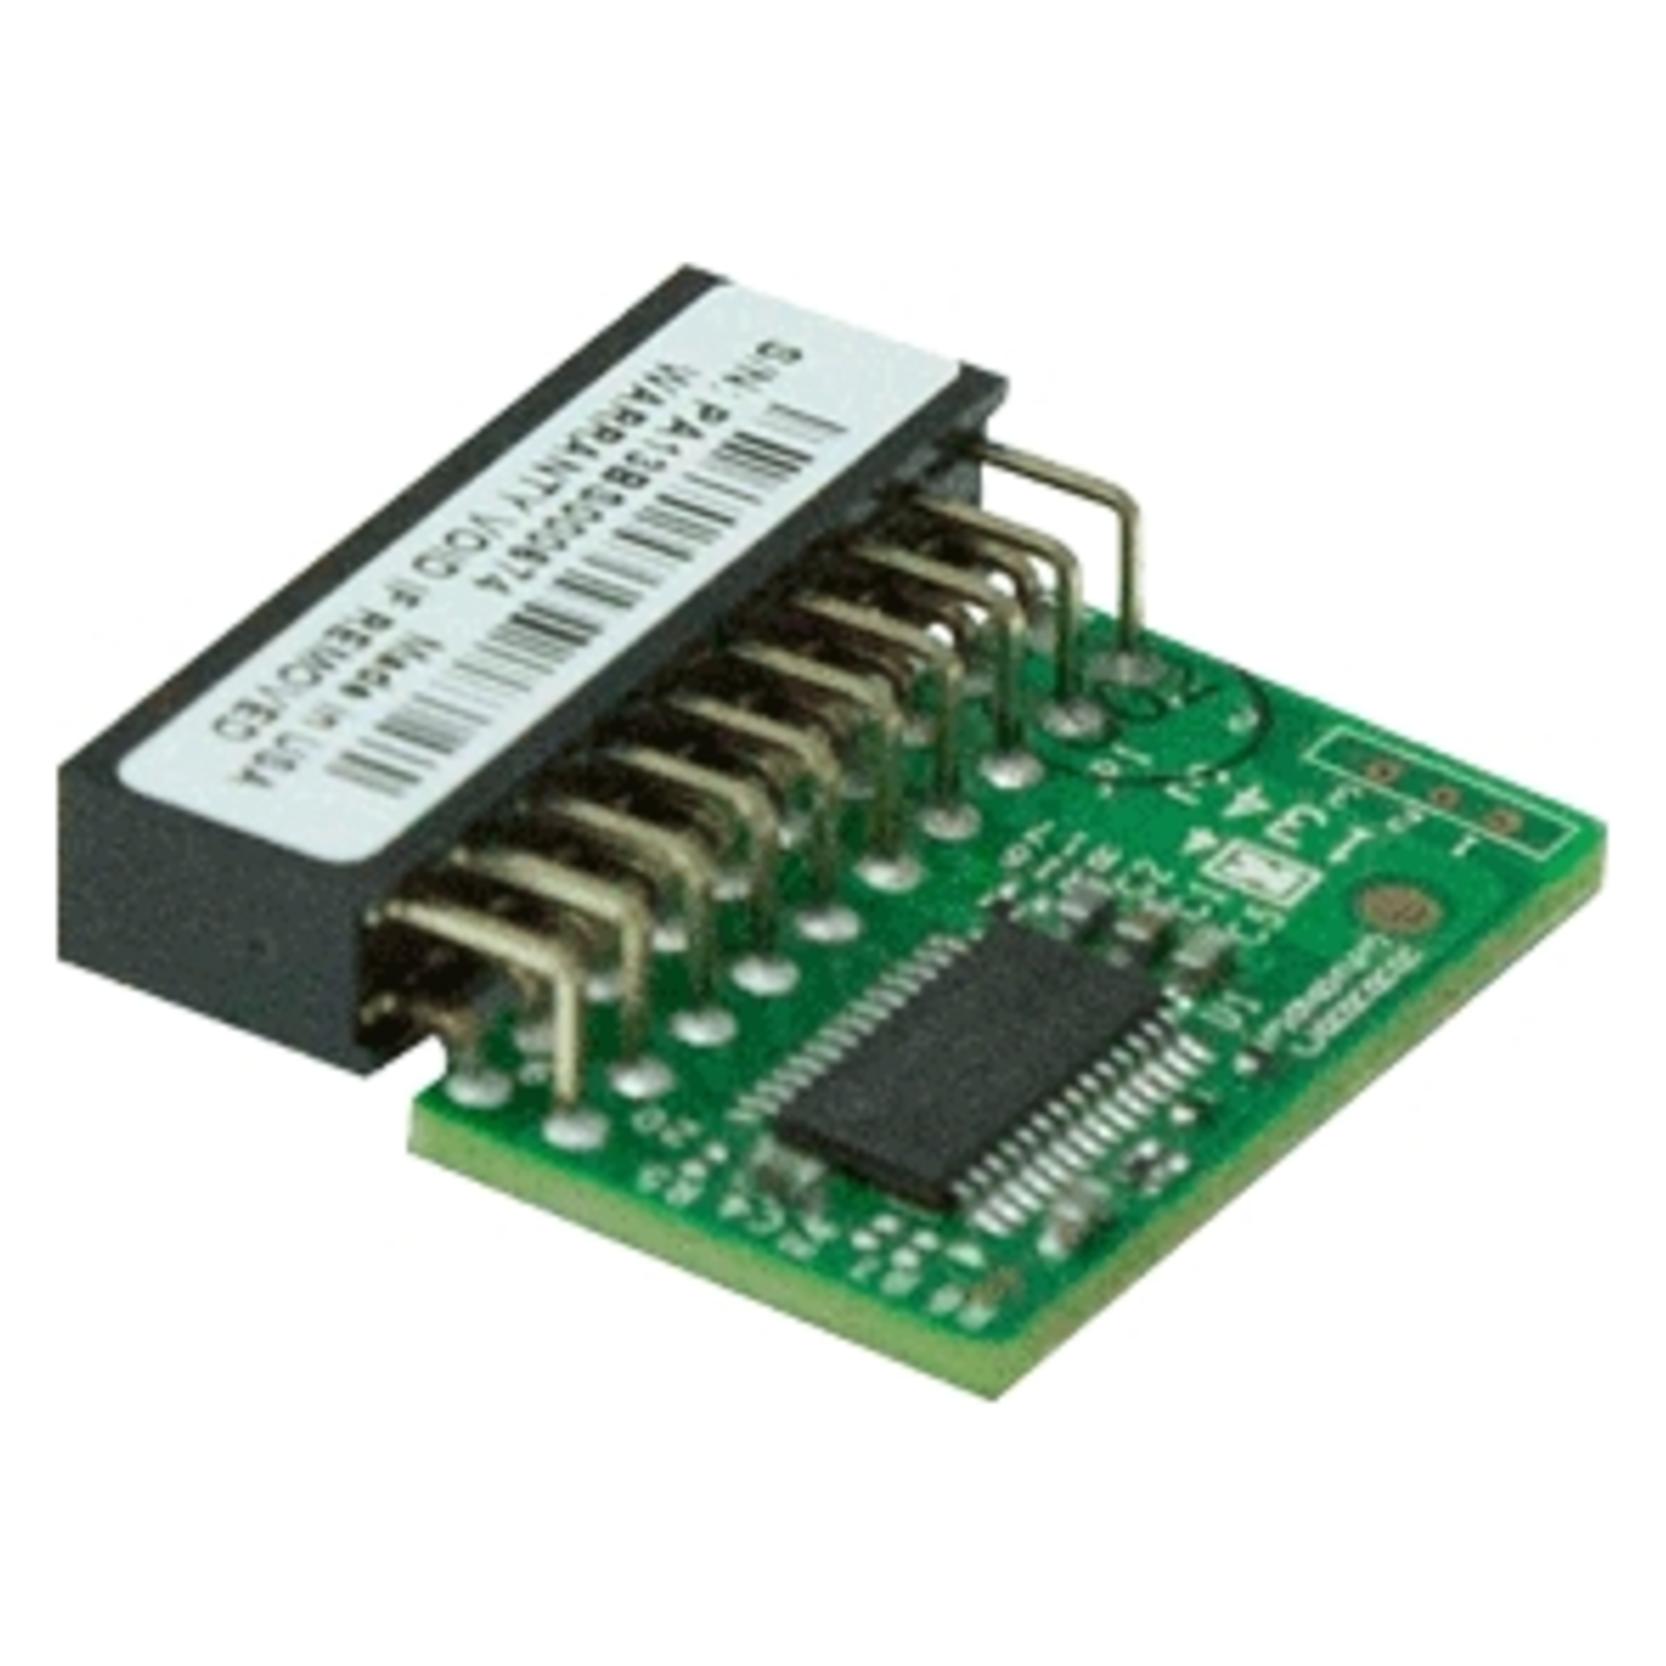
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
Top-Angebote
Produkte zum Begriff Supermicro-AOM-TPM-9672V-TPM-2:
-
¡Vamos! ¡Adelante! 2. Schulbuch mit Medien 2. Lernjahr¡Vamos! ¡Adelante! 2. Schulbuch mit Medien 2. Lernjahr , Schulbuch mit Medien 2. Lernjahr , Zündschlösser > Elektro- & Zündungssensoren & -schalter , Erscheinungsjahr: 20250310, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Titel der Reihe: ¡Vamos! ¡Adelante! Ausgabe 2. Fremdsprache ab 2024##, Seitenzahl/Blattzahl: 160, Keyword: Gemeinschaftsschule; Gesamtschule; Grundschule; Gymnasium; Integrierte Sekundarschule; Oberschule; Realschule; Regelschule; Schulbücher; Sekundarschule; Spanisch 2. Fremdsprache; Stadtteilschule, Fachschema: Spanisch / Schulbuch, Bildungsmedien Fächer: Spanisch, Altersempfehlung / Lesealter: 23, Genaues Alter: ABI, Warengruppe: TB/Schulbücher, Schulform: ABI GES GRS GYM ORS RES SEK ÜBE, Bundesländer: BB BE HB HE HH MV NI NW RP SH SN ST TH, Sender’s product category: BUNDLE, Länge: 261, Breite: 195, Höhe: 8, Gewicht: 349, Produktform: Kartoniert, Genre: Schule und Lernen, Bundesländer: Brandenburg, Berlin, Bremen, Hessen, Hamburg, Mecklenburg-Vorpommern, Niedersachsen, Nordrhein-Westfalen, Rheinland-Pfalz, Schleswig-Holstein, Sachsen, Sachsen-Anhalt, Thüringen,23,25 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Was ist der TPM 2 Bug in Valorant?
Der TPM 2 Bug in Valorant bezieht sich auf ein Problem mit dem Trusted Platform Module (TPM) 2.0, das bei einigen Spielern auftritt. Es führt dazu, dass das Spiel nicht gestartet werden kann oder abstürzt. Riot Games, der Entwickler von Valorant, arbeitet an einer Lösung für dieses Problem. In der Zwischenzeit können betroffene Spieler versuchen, ihre TPM-Firmware zu aktualisieren oder andere mögliche Lösungen auszuprobieren, die von der Community vorgeschlagen werden. **
-
Wie kann ich TPM unter Windows 2 aktivieren?
Um TPM (Trusted Platform Module) unter Windows 10 zu aktivieren, müssen Sie zuerst das BIOS oder UEFI Ihres Computers öffnen und sicherstellen, dass TPM aktiviert ist. Anschließend können Sie in den Windows-Einstellungen unter "Update und Sicherheit" zu "Gerätesicherheit" navigieren und dort TPM aktivieren. Beachten Sie, dass nicht alle Computer TPM unterstützen, daher sollten Sie vorher überprüfen, ob Ihr Gerät TPM-fähig ist. **
Ähnliche Suchbegriffe für Supermicro-AOM-TPM-9672V-TPM-2
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.